Segurança cibernética e resiliência digital em eventos: proteger experiências num ecossistema com IA
Publicado em 09 de outubro de 2026 · 5 min de leitura
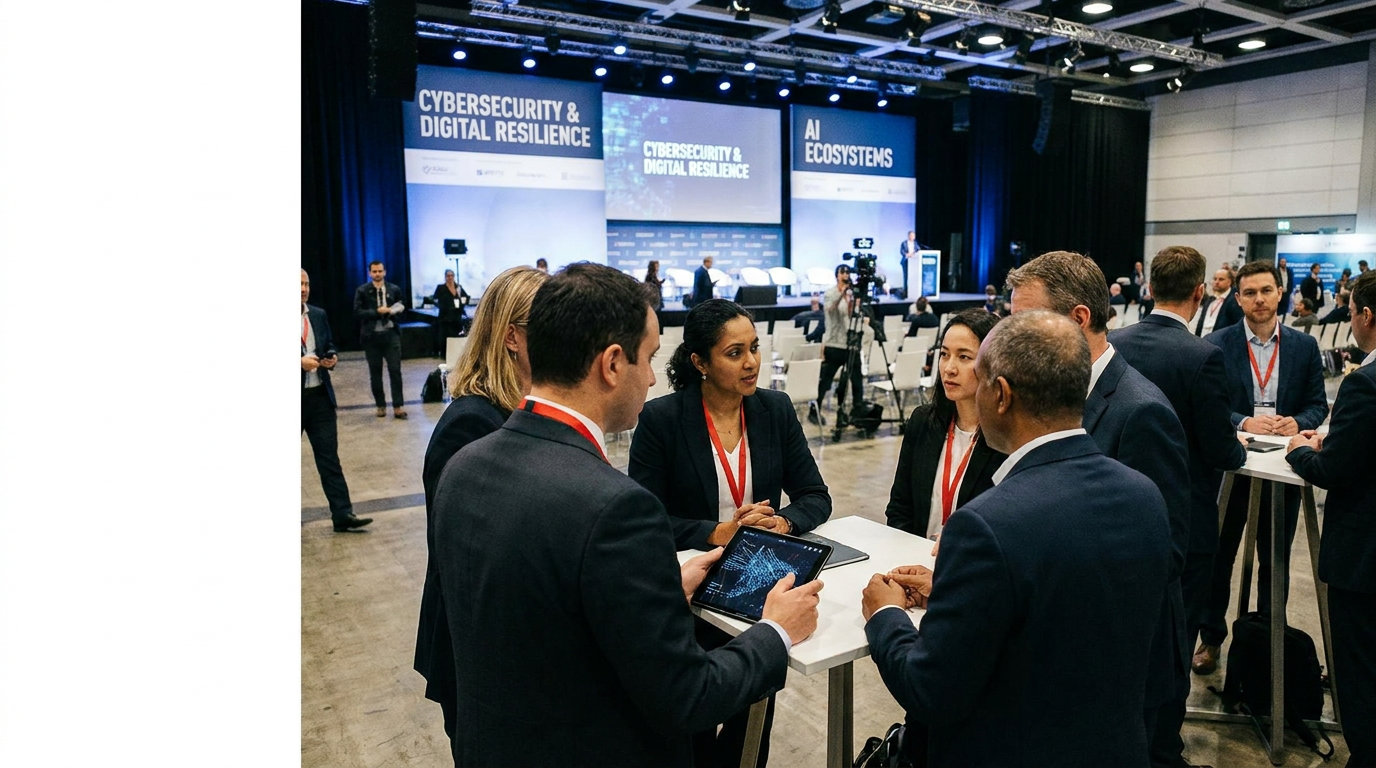
A crescente incorporação de tecnologias digitais e inteligência artificial nas produções de eventos amplia possibilidades de experiência — e expõe organizadores a novos vetores de risco. Este artigo descreve os principais riscos cibernéticos associados a eventos, propõe uma arquitetura prática de controle e governança e oferece um checklist operacional para reduzir probabilidade e impacto de incidentes antes, durante e depois das produções.
Introdução
Eventos — presenciais, híbridos e virtuais — tornaram‑se ambientes socio‑técnicos: redes, sensores, sistemas de bilhetagem, plataformas de streaming, soluções de personalização com IA e equipamentos AV conectados convivem com a operação física. Essa convergência melhora a experiência do participante, mas amplia a superfície de ataque e a criticidade dos controles digitais. Organizar eventos hoje exige, portanto, integrar segurança cibernética e resiliência digital ao planejamento e à execução.
- 01O novo perímetro: por que eventos são alvos relevantes
- Convergência física-digital: sistemas que controlam acreditações, bilhetagem, catracas, telas e iluminação estão conectados à mesma infraestrutura que hospeda dados de participantes e modelos de IA.
- Dados sensíveis e monetizáveis: informações pessoais, imagens, gravações, perfis de comportamento derivados por IA e credenciais de pagamento tornam eventos valiosos para atores maliciosos.
- Disponibilidade crítica: interrupções em serviços (streaming, credenciamento, check‑in) têm impacto direto na experiência, receita e reputação.
- 01Principais riscos associados ao uso de IA e tecnologia em eventos
- Vazamento de dados e exposição de imagens: gravações, fotos e metadados podem ser indevidamente acessados ou usados sem consentimento.
- Ataques ao modelo e aos dados: modelos de IA podem ser alvo de manipulação via dados de entrada (input poisoning) ou de inferência indevida, comprometendo recomendações e decisões automatizadas.
- Impersonação e deepfakes: geração de áudio/video sintético pode ser usada para fraudes, desinformação ou perturbação de painéis e sessões.
- Ransomware e indisponibilidade: criptografia de sistemas críticos pode interromper credenciamento, pagamentos e transmissão.
- Falhas em fornecedores e cadeia de tecnologia: provedores de streaming, plataformas de registro e integradores podem introduzir vulnerabilidades.
- 01Governança e políticas: bases para decisões seguras
- Inventário e classificação de ativos: mapeie sistemas, dados e modelos usados no evento, classificando por criticidade e sensibilidade.
- Princípio do menor privilégio: restrinja acessos administrativos e a dados sensíveis apenas às funções estritamente necessárias.
- Políticas de retenção e consentimento: defina o que será gravado, por quanto tempo os dados serão armazenados e obtenha consentimento claro para imagens e processamento por IA.
- Due diligence de fornecedores: inclua requisitos mínimos de segurança em contratos (controle de acesso, certificações, planos de resposta a incidentes) e valide regularmente.
- 01Arquitetura técnica e controles recomendados
- Segmentação de rede e isolamento OT/IT: separe redes de equipamentos de produção audiovisual, credenciamento e back‑office; limite comunicações entre segmentos.
- Autenticação forte e gerenciamento de identidades: implemente autenticação multifator (MFA) para contas administrativas e sistemas de acesso remoto.
- Criptografia e proteção de dados em trânsito e em repouso: assegure tráfego protegido por TLS e discos/arquivos críticos criptografados.
- Backup robusto e planos de recuperação: mantenha backups isolados e testados, com procedimentos claros para restauração rápida.
- Monitoramento, logging e detecção: centralize logs, monitore anomalias (padrões de tráfego, tentativas de autenticação) e disponha alertas operacionais.
- Controle de APIs e integrações: valide endpoints, aplique limites de taxa e monitore uso de APIs de terceiros.
- Segurança dos modelos de IA: crie ambientes controlados para treinamento e inferência, monitore deriva de dados e resultados incomuns, e registre versões de modelos e datasets.
- 01Operação, testes e preparação humana
- Treinamento de equipe e fornecedores: realize capacitação prática sobre phishing, manejo de credenciais e procedimentos de emergência.
- Exercícios de tabletop e simulações: planeje simulações de incidentes (queda de streaming, vazamento de dados, ataque de ransomware) para testar processos e comunicação.
- Papéis e responsabilidade: defina responsáveis por segurança, comunicações e tomada de decisão em incidentes, com escalonamento claro.
- Planos de comunicação: prepare declarações públicas e fluxos internos para minimizar ruído e proteger reputação se um incidente ocorrer.
- 01Controle de identidade e de acesso físico-digital
- Integração de credenciamento: trate sistemas de credenciamento e catracas como parte da solução de identidade; proteja APIs e bases que os alimentam.
- Proteção de endpoints e equipamentos AV: aplique hardening, atualizações e controles de acesso físico a consoles, mixers e servidores de reprodução.
- 01Aspectos legais e de privacidade (princípios práticos)
- Transparência e propósito: comunique explicitamente por que dados são coletados e como serão usados, especialmente quando houver processamento por IA.
- Minimização e anonimização: colete apenas o necessário; quando possível, anonimize dados e imagens para usos analíticos.
- Retenção definida: estabeleça prazos de descarte e processos para atender solicitações relacionadas a dados pessoais.
- 01Checklist prático para organizadores
Antes do evento
- Inventariar sistemas, fluxos de dados e fornecedores.
- Realizar avaliação de risco e levantamento de dependências críticas.
- Exigir cláusulas de segurança e planos de continuidade de fornecedores.
- Implementar segmentação de rede e MFA para pontos críticos.
- Configurar backups e testar restaurações.
- Treinar equipes chave e realizar simulação de incidente.
Durante o evento
- Monitorar logs e alertas em tempo real; definir responsáveis 24/7.
- Manter canais de comunicação prontos para incidentes com equipe e stakeholders.
- Controlar acessos físicos e digitais em áreas críticas.
- Aplicar políticas de gravação e consentimento conforme planejado.
Após o evento
- Arquivar logs e evidências segundo política; realizar análise pós‑incidente se necessário.
- Descartar dados conforme prazos definidos.
- Revisar lições aprendidas e atualizar contratos, checklists e treinamentos.
Conclusão
Inovar com tecnologia e IA amplifica o potencial dos eventos, mas também exige que organizadores encarem segurança cibernética e resiliência digital como elementos centrais de planejamento. Medidas práticas — inventário de ativos, segmentação de rede, governança de dados, due diligence de fornecedores, monitoramento contínuo e exercícios operacionais — reduzem riscos e protegem a experiência dos participantes. A segurança eficaz não é apenas técnica: envolve processos, contratos e capacitação humana alinhados a uma mentalidade de preparação e resposta.
Sugestões práticas imediatas
- Comece por mapear os três sistemas mais críticos do seu próximo evento e aplique segmentação e MFA nesses pontos.
- Inclua uma cláusula padrão de requisitos de segurança em contratos com fornecedores tecnológicos.
- Agende uma simulação de tabletop 30–60 dias antes do evento para treinar respostas a falhas de credenciamento e indisponibilidade de streaming.
A integração entre operação de eventos e práticas sólidas de cibersegurança garante que tecnologia e IA sejam aliadas — não riscos — na entrega de experiências memoráveis.