Soberania de dados e IA em eventos: como arquiteturas descentralizadas reduzem riscos e melhoram a experiência
Publicado em 18 de outubro de 2026 · 5 min de leitura
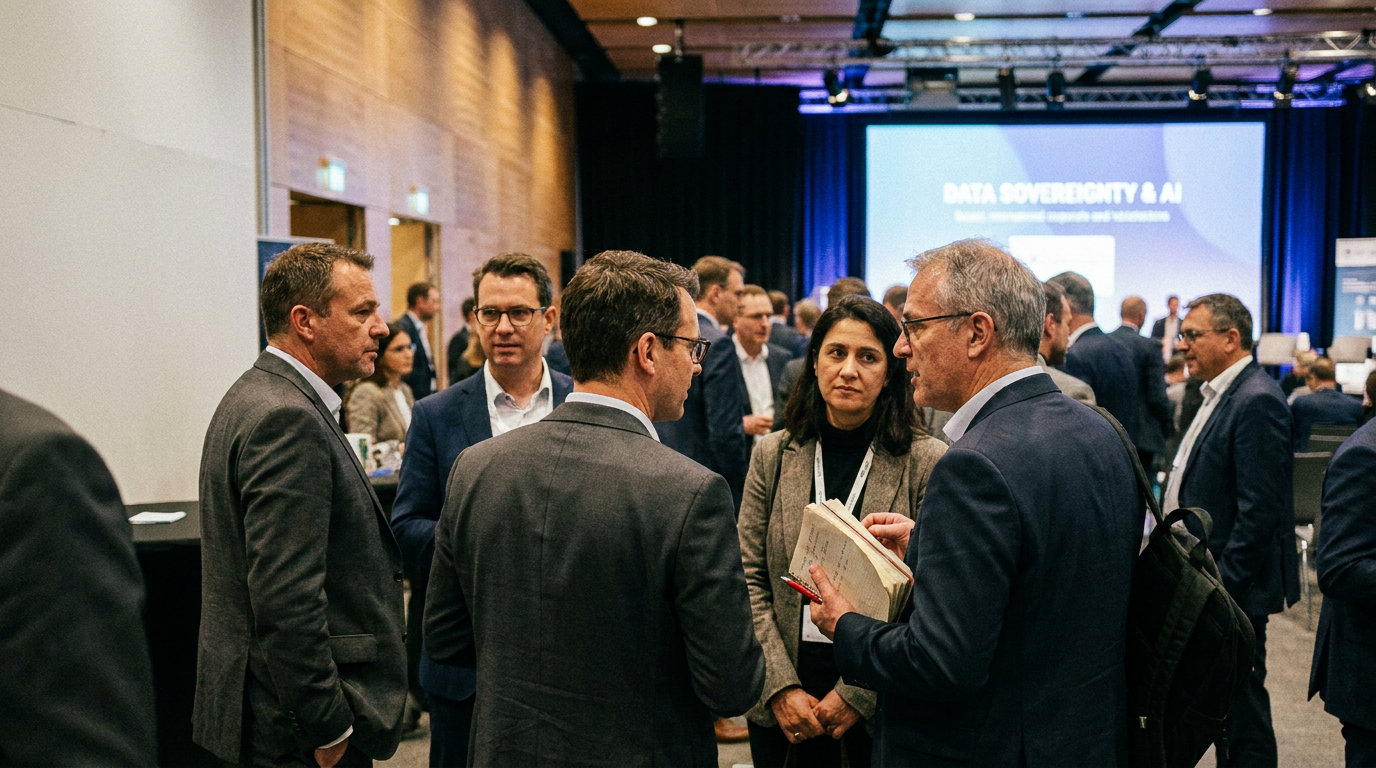
Organizadores de eventos enfrentam o desafio de conciliar personalização por IA com proteção de dados, continuidade operacional e confiança do público. Este artigo explica de forma objetiva como arquiteturas descentralizadas — on‑device, edge e aprendizado colaborativo — ajudam a reduzir exposição de dados, melhorar latência e facilitar governança. Inclui recomendações práticas para contratação, pilotos e comunicação com participantes, com diferenciações relevantes para Brasil e Itália.
Introdução Eventos presenciais e híbridos geram fluxos contínuos de dados: interações em apps, credenciamento, sinais de presença, dados audiovisuais e preferências dos participantes. Enquanto a IA possibilita personalização e automação, a centralização indiscriminada desses dados eleva riscos operacionais, legais e reputacionais. Soberania de dados — maior controle sobre onde e como os dados são armazenados e processados — é uma resposta prática para organizar projetos de IA mais resilientes e confiáveis.
Por que soberania de dados importa para quem contrata serviços de eventos
- Proteção da reputação e confiança: participantes e patrocinadores reconhecem e valorizam práticas que mitigam vazamento e uso indevido de dados. Isso impacta adesão, engajamento e renovação de contratos.
- Continuidade operacional: reduzir a dependência de conexões externas e de centros de dados distantes diminui o risco de interrupções em momentos críticos do evento.
- Conformidade e governança: arquiteturas que mantêm dados sensíveis localmente simplificam respostas a solicitações de titulares e auditorias. No Brasil, a LGPD é referência para tratamento de dados pessoais; na Itália aplica‑se o GDPR — decisões técnicas devem ser alinhadas ao aconselhamento jurídico local.
- Clareza contratual e controle estratégico: definir onde os dados residem e quem controla modelos evita litígios com parceiros e fornecedores.
Arquiteturas descentralizadas: opções e quando adotá‑las On‑device (processamento no dispositivo do usuário)
- O que é: tarefas de IA executadas diretamente em smartphones, tablets, wearables ou terminais presentes no evento, sem envio de dados brutos a servidores remotos.
- Quando aplicar: personalização imediata da experiência, funcionalidades que exigem privacidade reforçada e cenários com conectividade limitada.
Edge computing (processamento local próximo ao evento)
- O que é: uso de servidores locais, gateways ou micro datacenters no próprio local do evento para processamento próximo à fonte dos dados.
- Quando aplicar: casos de baixa latência (tradução ao vivo, reconhecimento de voz, sinalização dinâmica), redução de tráfego para a nuvem e controle físico sobre armazenamento.
Aprendizado colaborativo (por exemplo, aprendizado federado)
- O que é: treino de modelos a partir de atualizações provenientes de múltiplos dispositivos ou nós locais, sem centralizar dados brutos.
- Quando aplicar: melhoria contínua de modelos com dados distribuídos sem comprometer privacidade; útil quando é necessário aprender com comportamento agregado de usuários.
Técnicas de proteção de privacidade aplicáveis
- Minimização: coletar apenas dados estritamente necessários ao serviço contratado.
- Agregação e anonimização: compartilhar apenas dados em formas que reduzam identificação direta.
- Criptografia: proteger dados em trânsito e em repouso, e controlar acesso por chaves e políticas de autorização.
- Medidas complementares: políticas de retenção claras, registros de auditoria e testes de reidentificação quando apropriado.
Benefícios práticos para contratantes
- Experiência do participante: menor latência e funcionalidades que permanecem operacionais mesmo com conectividade degradada.
- Redução de custos operacionais recorrentes: menos tráfego para nuvem pode reduzir consumo de banda e custos de armazenamento durante o evento.
- Mitigação de risco: manter dados sensíveis próximos à fonte reduz a superfície de ataque e facilita ações corretivas.
- Transparência contratual: arquiteturas claras permitem cláusulas de SLA, portabilidade e descarte mais objetivas.
Riscos e limitações que exigem decisão consciente
- Complexidade de execução: soluções distribuídas demandam capacidades técnicas específicas em arquitetura, segurança de endpoints e operações locais.
- Manutenção e governança de modelos: atualizar e validar modelos distribuídos requer processos seguros para evitar degradação e vieses.
- Segurança física: servidores e dispositivos locais precisam de proteção tanto física quanto lógica.
- Investimento inicial: infraestrutura local e planejamento podem elevar custos iniciais; o retorno deve ser avaliado por caso de uso.
Diferenças práticas entre Brasil e Itália
- Regulação: no Brasil, verifique obrigações à luz da LGPD; na Itália, observe exigências do GDPR e orientações da autoridade competente. Em ambos os países, recomenda‑se consulta jurídica local antes de decisões contratuais.
- Infraestrutura e conectividade: latência e disponibilidade de links locais podem variar; projetar para operar em modo degradado (offline) é diferencial em locais com conectividade limitada.
- Aspectos contratuais e fiscais: condições para instalação de infraestrutura temporária (importação de equipamentos, autorizações locais) podem diferir e devem ser antecipadas pela produção.
Roteiro objetivo para quem contrata (passos decisórios) 1) Mapear dados e priorizar casos de uso
- Identifique pontos de coleta, classifique sensibilidade e defina quais fluxos precisam de processamento local.
2) Estabelecer requisitos de soberania e governança
- Defina princípios (minimização, retenção, controle de acesso) e inclua jurídico, TI, produção e experiência do público na governança.
3) Selecionar arquitetura por resultado esperado
- On‑device para personalização imediata; edge para baixa latência; aprendizado colaborativo quando for estratégico treinar modelos com dados distribuídos.
4) Critérios de contratação e due diligence
- Solicite diagramas de fluxo de dados, opções de processamento local, políticas de descarte, garantias de portabilidade e clareza sobre propriedade e operação offline dos modelos.
5) Pilotos controlados e métricas
- Execute pilotos em pequena escala para validar desempenho, impacto na experiência do público e consumo de rede antes de ampliar.
6) Comunicação aos participantes
- Informe de modo prático quais dados são coletados, finalidades, como controlar consentimentos e procedimentos para acesso ou exclusão.
Checklist prático para seleção de fornecedores
- Diagrama de fluxo de dados do serviço ofertado.
- Opções claras de processamento local e operação offline.
- Políticas de retenção e descarte documentadas.
- Contrato com cláusulas sobre propriedade de modelos, portabilidade de dados e responsabilidades em incidentes.
- Plano de segurança física e lógica para equipamentos no local.
- Proposta de piloto e indicadores de sucesso mensuráveis.
Orientações finais e próximas decisões Arquiteturas descentralizadas oferecem uma via prática para equilibrar inovação por IA e controle sobre dados em eventos. Para quem contrata, a decisão prática passa por mapear dados, priorizar casos de uso que comprovem retorno, exigir transparência dos fornecedores e testar com pilotos antes de escalonar. Em todas as etapas, alinhe exigências técnicas com aconselhamento jurídico local (LGPD no Brasil; GDPR na Itália) e garanta cláusulas contratuais que protejam propriedade, portabilidade e responsabilidades.
Observação comercial: ao avaliar propostas, privilegie fornecedores capazes de demonstrar arquitetura, métricas de desempenho em campo e planos de mitigação de risco — isso reduz incertezas e protege investimento.
Conclusão Soberania de dados e arquiteturas descentralizadas são ferramentas estratégicas para organizadores que desejam oferecer experiências digitais avançadas com menor risco. A adoção deve ser orientada por prioridades de negócio, avaliação de impacto na experiência do público e cláusulas contratuais claras. Com governança adequada e pilotos bem definidos, é possível aproveitar a IA sem abrir mão do controle sobre os dados gerados durante eventos.