Sovranità dei dati e IA negli eventi: come le architetture decentralizzate riducono i rischi e migliorano l'esperienza
Pubblicato il 18 ottobre 2026 · 5 min di lettura
Leia em português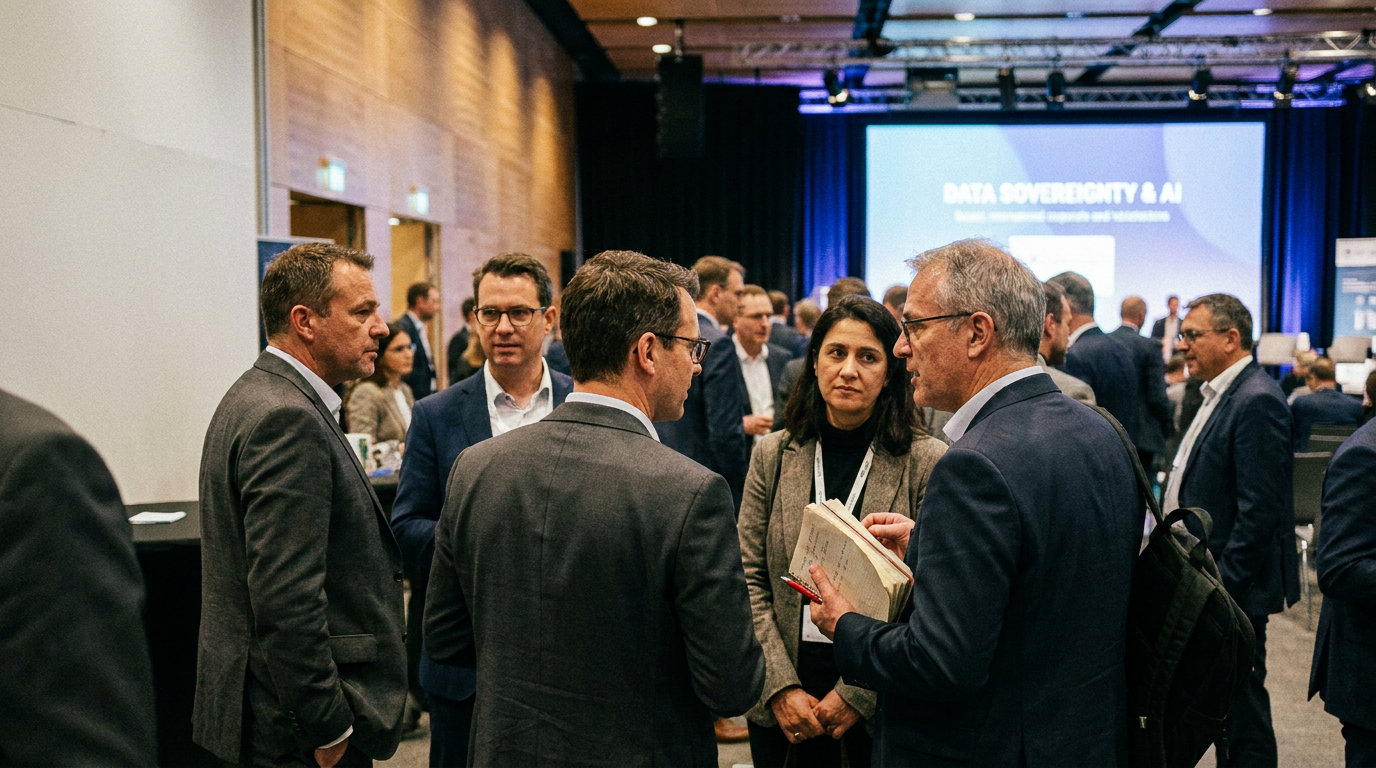
Gli organizzatori di eventi affrontano la sfida di conciliare la personalizzazione basata sull'IA con la protezione dei dati, la continuità operativa e la fiducia del pubblico. Questo articolo spiega in modo oggettivo come le architetture decentralizzate — on-device, edge e apprendimento collaborativo — aiutino a ridurre l'esposizione dei dati, migliorare la latenza e facilitare la governance. Include raccomandazioni pratiche per la selezione dei fornitori, progetti pilota e comunicazione con i partecipanti, con distinzioni rilevanti tra Brasile e Italia.
Introduzione Eventi in presenza e ibridi generano flussi continui di dati: interazioni nelle app, accreditamento, segnali di presenza, dati audiovisivi e preferenze dei partecipanti. Mentre l'IA consente personalizzazione e automazione, la centralizzazione indiscriminata di questi dati aumenta i rischi operativi, legali e reputazionali. La sovranità dei dati — un maggiore controllo su dove e come i dati vengono archiviati ed elaborati — è una risposta pratica per organizzare progetti di IA più resilienti e affidabili.
Perché la sovranità dei dati è importante per chi commissiona servizi per eventi
- Protezione della reputazione e della fiducia: partecipanti e sponsor riconoscono e valorizzano le pratiche che mitigano le violazioni e l'uso improprio dei dati. Ciò influisce su adesione, engagement e rinnovo dei contratti.
- Continuità operativa: ridurre la dipendenza da connessioni esterne e da data center remoti riduce il rischio di interruzioni nei momenti critici dell'evento.
- Conformità e governance: le architetture che mantengono i dati sensibili a livello locale semplificano le risposte alle richieste degli interessati e agli audit. In Brasile, l'LGPD è il riferimento per il trattamento dei dati personali; in Italia si applica il GDPR — le decisioni tecniche devono essere allineate con la consulenza legale locale.
- Chiarezza contrattuale e controllo strategico: definire dove risiedono i dati e chi controlla i modelli previene contenziosi con partner e fornitori.
Architetture decentralizzate: opzioni e quando adottarle On-device (elaborazione sul dispositivo dell'utente)
- Cos'è: attività di IA eseguite direttamente su smartphone, tablet, wearable o terminali presenti all'evento, senza invio di dati grezzi a server remoti.
- Quando applicarla: personalizzazione immediata dell'esperienza, funzionalità che richiedono una privacy rafforzata e scenari con connettività limitata.
Edge computing (elaborazione locale in prossimità dell'evento)
- Cos'è: utilizzo di server locali, gateway o micro data center nella sede stessa dell'evento per elaborare i dati vicino alla fonte.
- Quando applicarlo: casi d'uso a bassa latenza (traduzione simultanea, riconoscimento vocale, digital signage dinamico), riduzione del traffico verso il cloud e controllo fisico sull'archiviazione.
Apprendimento collaborativo (ad esempio, apprendimento federato)
- Cos'è: addestramento di modelli a partire da aggiornamenti provenienti da più dispositivi o nodi locali, senza centralizzare i dati grezzi.
- Quando applicarlo: miglioramento continuo dei modelli con dati distribuiti senza compromettere la privacy; utile quando è necessario apprendere dal comportamento aggregato degli utenti.
Tecniche di protezione della privacy applicabili
- Minimizzazione: raccogliere solo i dati strettamente necessari al servizio commissionato.
- Aggregazione e anonimizzazione: condividere i dati solo in modalità che riducano l'identificazione diretta.
- Crittografia: proteggere i dati in transito e a riposo, controllando l'accesso tramite chiavi e policy di autorizzazione.
- Misure complementari: policy di conservazione chiare, registri di audit e test di re-identificazione ove appropriato.
Benefici pratici per i committenti
- Esperienza del partecipante: minore latenza e funzionalità che rimangono operative anche con connettività degradata.
- Riduzione dei costi operativi ricorrenti: un minore traffico verso il cloud può ridurre il consumo di banda e i costi di storage durante l'evento.
- Mitigazione del rischio: mantenere i dati sensibili vicino alla fonte riduce la superficie di attacco e facilita le azioni correttive.
- Trasparenza contrattuale: architetture chiare consentono clausole di SLA, portabilità e cancellazione più oggettive.
Rischi e limitazioni che richiedono una scelta consapevole
- Complessità di esecuzione: le soluzioni distribuite richiedono competenze tecniche specifiche in architettura, sicurezza degli endpoint e operazioni locali.
- Manutenzione e governance dei modelli: aggiornare e validare modelli distribuiti richiede processi sicuri per evitare degrado e bias.
- Sicurezza fisica: i server e i dispositivi locali necessitano di protezione sia fisica che logica.
- Investimento iniziale: l'infrastruttura locale e la pianificazione possono aumentare i costi iniziali; il ritorno sull'investimento deve essere valutato per singolo caso d'uso.
Differenze pratiche tra Brasile e Italia
- Regolamentazione: in Brasile, verificare gli obblighi alla luce dell'LGPD; in Italia, rispettare i requisiti del GDPR e le linee guida dell'autorità competente. In entrambi i paesi si raccomanda una consulenza legale locale prima delle decisioni contrattuali.
- Infrastruttura e connettività: la latenza e la disponibilità di connettività locale possono variare; progettare per operare in modalità degradata (offline) fa la differenza in location con connettività limitata.
- Aspetti contrattuali e fiscali: le condizioni per l'installazione di infrastrutture temporanee (importazione di apparecchiature, autorizzazioni locali) possono differire e devono essere anticipate dalla produzione.
Guida operativa per i committenti (passaggi decisionali) 1) Mappare i dati e dare priorità ai casi d'uso
- Identificare i punti di raccolta, classificare la sensibilità e definire quali flussi necessitano di elaborazione locale.
2) Stabilire i requisiti di sovranità e governance
- Definire i principi (minimizzazione, conservazione, controllo degli accessi) e coinvolgere team legale, IT, produzione ed experience design nella governance.
3) Selezionare l'architettura in base al risultato atteso
- On-device per una personalizzazione immediata; edge per una bassa latenza; apprendimento collaborativo quando è strategico addestrare modelli con dati distribuiti.
4) Criteri di selezione dei fornitori e due diligence
- Richiedere diagrammi dei flussi di dati, opzioni di elaborazione locale, policy di cancellazione, garanzie di portabilità e chiarezza sulla proprietà e sul funzionamento offline dei modelli.
5) Progetti pilota controllati e metriche
- Eseguire test pilota su scala ridotta per convalidare prestazioni, impatto sull'esperienza del pubblico e consumo di rete prima di scalare.
6) Comunicazione ai partecipanti
- Informare in modo chiaro quali dati vengono raccolti, le finalità, come gestire i consensi e le procedure per l'accesso o la cancellazione.
Checklist pratica per la selezione dei fornitori
- Diagramma dei flussi di dati del servizio offerto.
- Chiare opzioni di elaborazione locale e funzionamento offline.
- Policy di conservazione e cancellazione documentate.
- Contratto con clausole su proprietà dei modelli, portabilità dei dati e responsabilità in caso di incidenti.
- Piano di sicurezza fisica e logica per le apparecchiature in loco.
- Proposta di progetto pilota e indicatori di successo misurabili.
Indicazioni finali e prossime decisioni Le architetture decentralizzate offrono una via pratica per bilanciare innovazione tramite IA e controllo sui dati negli eventi. Per i committenti, la scelta operativa passa attraverso la mappatura dei dati, la prioritizzazione di casi d'uso che dimostrino un ritorno sull'investimento, l'esigenza di trasparenza da parte dei fornitori e test preliminari con progetti pilota prima della scalabilità. In ogni fase, è fondamentale allineare i requisiti tecnici con la consulenza legale locale (LGPD in Brasile; GDPR in Italia) e garantire clausole contrattuali che proteggano proprietà, portabilità e responsabilità.
Nota commerciale: nella valutazione delle proposte, privilegiare fornitori in grado di dimostrare l'architettura, metriche di performance sul campo e piani di mitigazione del rischio — questo riduce le incertezze e tutela l'investimento.
Conclusione La sovranità dei dati e le architetture decentralizzate sono strumenti strategici per gli organizzatori che desiderano offrire esperienze digitali avanzate riducendo i rischi. L'adozione deve essere guidata dalle priorità di business, dalla valutazione dell'impatto sull'esperienza del pubblico e da clausole contrattuali chiare. Con una governance adeguata e progetti pilota ben definiti, è possibile sfruttare il potenziale dell'IA senza rinunciare al controllo sui dati generati durante gli eventi.